Vous devez recueillir un consentement explicite avant de déposer des cookies non essentiels sur votre site. La CNIL (l’autorité française qui contrôle le respect des données personnelles) exige un acte positif clair de l’internaute, une granularité par finalité et un retrait aussi simple que l’acceptation. Pour une TPE ou une PME, la priorité immédiate reste un audit technique suivi d’une bannière conforme, faute de quoi vous risquez de perdre la mesure fiable de vos demandes de devis.
En bref:
- Le refus doit être aussi visible et accessible en un clic que l’acceptation, avec un choix distinct pour chaque finalité publicitaire, statistique ou sociale.
- Conservez pendant six mois l’horodatage, la version du bandeau et les choix détaillés par finalité afin de justifier chaque acceptation ou refus lors d’un contrôle.
- L’exemption de consentement exige des statistiques anonymes réservées à votre site, sans suivi entre sites, ainsi qu’un engagement écrit du fournisseur contre toute réutilisation.
- Après un refus ou un retrait, vérifiez que les requêtes vers les domaines publicitaires cessent immédiatement et que les traceurs déjà déposés sont supprimés.
- Commencez par inventorier les scripts, pixels et widgets tiers sur les pages de contact et de devis ; l’inventaire et le classement prennent généralement une demi-journée.
Cookie, traceur, LocalStorage : ce que ces mots veulent dire
Un cookie est un petit fichier déposé sur l’ordinateur ou le téléphone d’un visiteur pour mémoriser une information, comme son panier d’achat ou sa session de connexion. Un traceur désigne plus largement toute technologie qui suit un internaute, cookie ou non.
Le LocalStorage fonctionne comme un cookie mais stocke davantage de données directement dans le navigateur, souvent utilisé par les outils publicitaires. Le fingerprinting, lui, identifie un visiteur à partir des caractéristiques de son appareil (écran, navigateur, système) sans poser de cookie du tout, ce qui le rend plus difficile à détecter.
- Un cookie de session garde votre visiteur connecté le temps de remplir un formulaire de devis.
- Un pixel publicitaire (traceur invisible intégré à une page) mesure si une publicité a généré un clic ou un appel.
- Un cookie de mesure d’audience peut, sous conditions, fonctionner sans consentement et rester une source fiable d’attribution commerciale.
Chaque type de traceur a une conséquence directe sur votre activité : un cookie de conversion mal géré vous empêche de savoir quelle campagne a généré une demande de devis.
Le cadre juridique français : RGPD, loi Informatique et Libertés et rôle de la CNIL
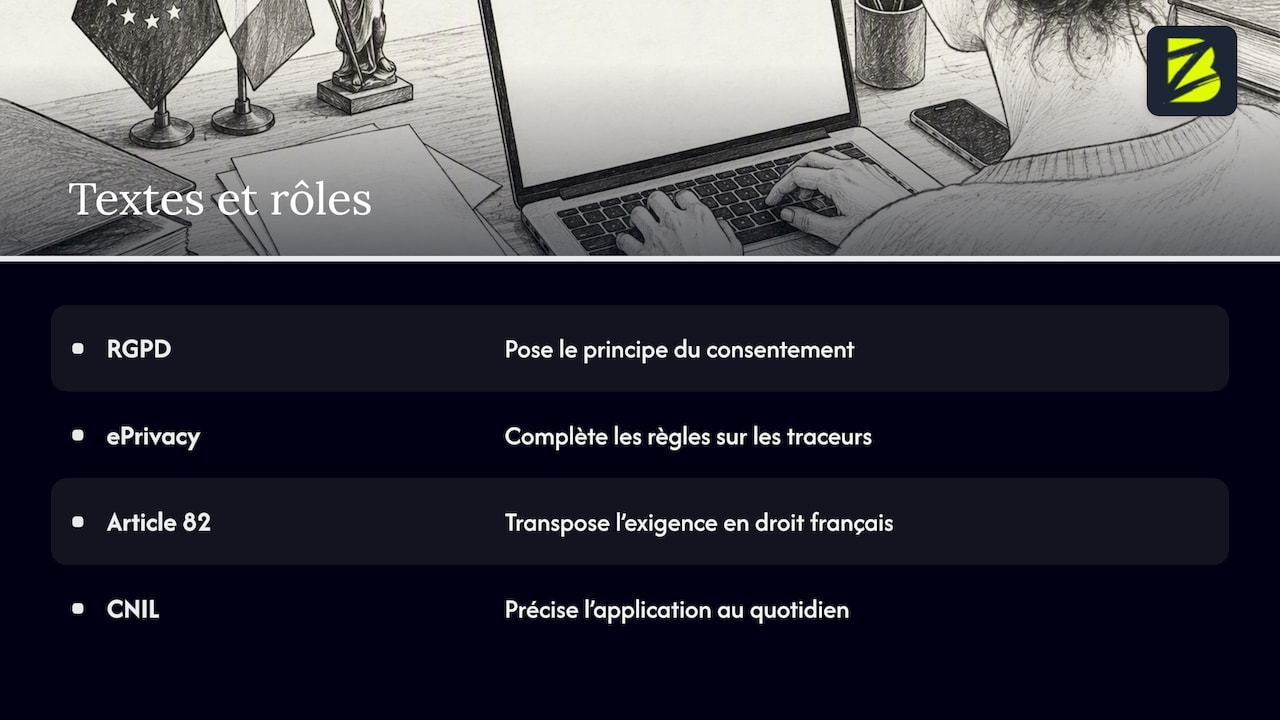
Le RGPD, le règlement européen sur la protection des données personnelles, pose le principe général du consentement. La directive européenne ePrivacy complète ce socle pour les communications électroniques et les traceurs, et l’article 82 de la loi Informatique et Libertés transpose cette exigence en droit français pour tout éditeur de site visitant des internautes en France.
La CNIL publie des lignes directrices et une recommandation qui précisent comment appliquer ces textes au quotidien. Sa recommandation consolidée publiée en 2026 détaille les modalités pratiques de mise en conformité, y compris la gestion du consentement sur plusieurs terminaux et l’obligation d’information claire envers le visiteur.
Pour vous, éditeur de site, cela se traduit par trois obligations concrètes : informer le visiteur avant tout dépôt de cookie non essentiel, pouvoir prouver que le consentement a réellement été donné, et vous exposer à une mise en demeure ou une sanction en cas de manquement constaté lors d’un contrôle.
Quels cookies exigent un consentement avant dépôt
Tous les cookies ne se valent pas aux yeux de la CNIL. Certains, strictement nécessaires au fonctionnement du site (panier, connexion sécurisée), échappent à l’obligation de consentement. D’autres l’exigent systématiquement.
- Les cookies de ciblage publicitaire, qui alimentent vos campagnes Google Ads ou Meta Ads.
- Les boutons de partage social (Facebook, LinkedIn) qui déposent un traceur dès l’affichage de la page.
- Les outils d’analyse d’audience tiers qui ne respectent pas les conditions d’anonymisation.
- Le fingerprinting utilisé pour suivre un même visiteur sur plusieurs sites différents.
Sur un site de couvreur ou de plombier, ces traceurs se cachent souvent dans un pixel Facebook, un tag Google Ads mal configuré ou un widget d’avis clients tiers. Sans consentement valide, ces données ne doivent pas être collectées, ce qui réduit directement la capacité à mesurer l’origine réelle de vos demandes de devis.
Comment recueillir un consentement valide selon la CNIL
La recommandation de la CNIL est sans ambiguïté sur un point : la simple poursuite de la navigation ne vaut plus consentement. Il faut un acte positif clair, concrètement un clic sur un bouton « Accepter ».
- Affichez un bandeau qui bloque le dépôt des cookies non essentiels tant que le visiteur n’a pas choisi.
- Proposez un choix par finalité, avec des cases à cocher distinctes pour la publicité, l’analyse d’audience et le partage social.
- Donnez un bouton « Refuser » aussi visible et aussi accessible en un clic que le bouton « Accepter ».
- Enregistrez l’horodatage du choix, la version du bandeau affichée et le détail des finalités acceptées ou refusées.
- Ajoutez un lien permanent, par exemple en pied de page, pour que le visiteur puisse revenir modifier ses préférences à tout moment.
Conseil de pro : conservez la preuve du consentement ou du refus pendant six mois : cela évite de re-solliciter inutilement vos visiteurs réguliers tout en gardant une trace exploitable en cas de contrôle.
Un bandeau mal conçu, où le refus demande trois clics quand l’acceptation n’en demande qu’un, expose à une mise en demeure. La CNIL a déjà sanctionné ce type d’interface trompeuse chez plusieurs éditeurs, comme le montre sa communication sur les bannières cookies trompeuses.
Mesure d’audience sans consentement : les conditions de l’exemption
Un outil de mesure d’audience peut fonctionner sans consentement préalable, mais seulement si plusieurs conditions strictes sont réunies. La CNIL précise ces critères : la finalité doit rester strictement limitée à produire des statistiques anonymes pour le seul compte de l’éditeur du site, sans suivi d’un même visiteur d’un site à l’autre.
- Vérifiez que l’adresse IP du visiteur est anonymisée avant tout traitement.
- Désactivez les identifiants persistants qui permettraient de reconnaître un visiteur sur plusieurs sites.
- Assurez-vous que le fournisseur de l’outil ne réutilise jamais vos données à d’autres fins.
- Obtenez un engagement contractuel écrit du fournisseur sur ces points, pas seulement une promesse commerciale.
Sans cet engagement documenté, l’exemption tombe et l’outil bascule dans la catégorie des traceurs soumis à consentement.
Prouver le consentement et réagir à un retrait
En cas de contrôle, vous devez être capable de montrer la preuve du consentement : horodatage, version exacte du bandeau affichée, choix détaillé par finalité et identifiant de session anonyme associé.
Quand un visiteur retire son consentement, l’arrêt doit être immédiat et complet. Cela signifie stopper toute requête vers les domaines tiers concernés et supprimer les cookies non essentiels déjà déposés, pas seulement cesser de les exploiter côté serveur.
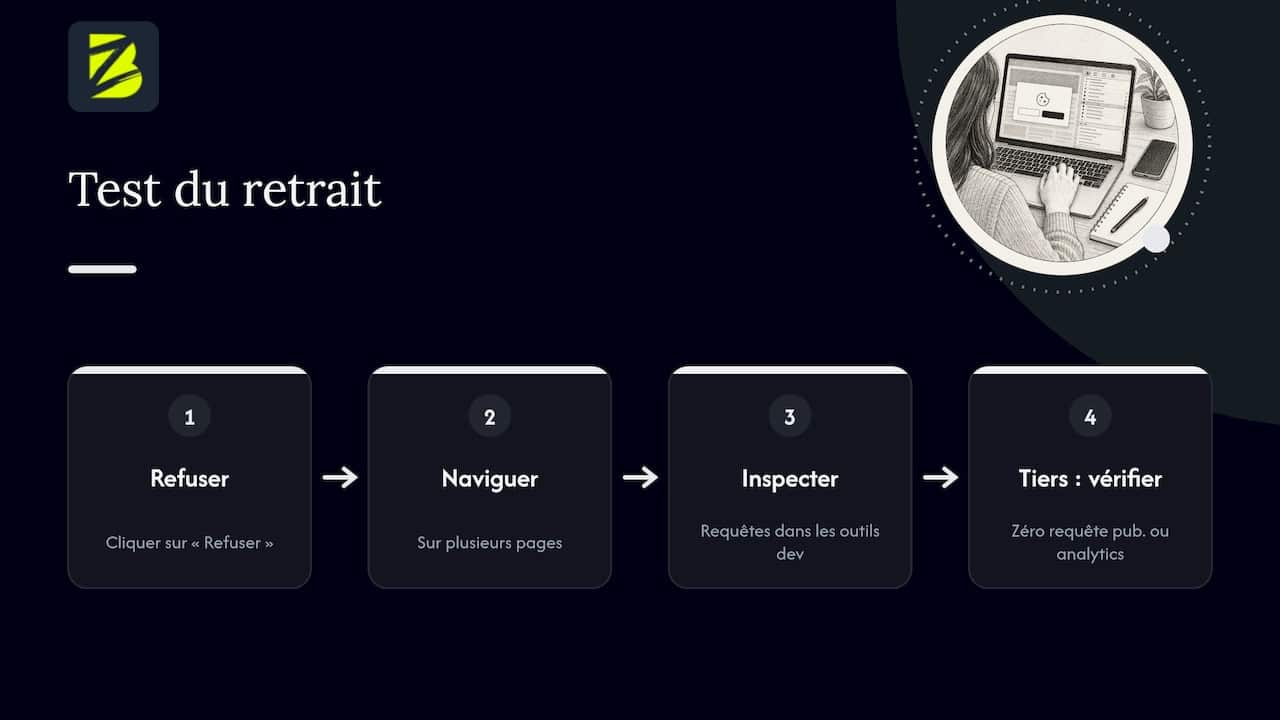
Testez régulièrement ce parcours : cliquez sur « Refuser », naviguez sur plusieurs pages, puis vérifiez dans les outils de développement du navigateur qu’aucune requête vers un domaine publicitaire ou analytics tiers ne part encore.
Votre checklist pas-à-pas pour rendre le site conforme
Voici l’ordre logique à suivre, que vous le fassiez en interne ou que vous le confiiez à un prestataire.
- Faites l’inventaire de tous les traceurs présents sur votre site (scripts, pixels, widgets tiers).
- Classez chaque traceur par finalité : nécessaire, mesure d’audience, publicité, partage social.
- Installez une bannière ou une CMP (plateforme de gestion du consentement, un outil qui affiche et enregistre les choix) conforme aux exigences de granularité.
- Contractualisez avec vos fournisseurs analytics pour sécuriser l’exemption de mesure d’audience quand elle s’applique.
- Testez le parcours complet, en acceptation comme en refus, puis documentez les résultats.
- Planifiez une revue de conformité tous les six mois, au rythme des évolutions techniques et réglementaires.
Pour une petite structure, l’inventaire et la classification prennent généralement une demi-journée en interne si vous connaissez vos outils marketing. L’intégration technique du bandeau et le blocage effectif des requêtes tiers demandent en revanche une compétence technique plus pointue, souvent confiée à un prestataire web.
Conseil de pro : commencez toujours par vos pages à forte conversion, contact et devis en tête : ce sont elles qui portent la donnée commerciale la plus sensible à protéger pendant la mise en conformité.
Comment nous vous accompagnons sur la conformité cookies et vos demandes de devis
Nous proposons un audit complet de vos traceurs, suivi de la mise en place technique du bandeau, du paramétrage de la CMP et du blocage réel des requêtes tierces tant que le consentement n’est pas donné. Nous testons ensuite le parcours de refus et vérifions que votre outil de mesure reste fiable.
Une conformité bien construite protège la qualité de vos données d’attribution : vous continuez à savoir quelle campagne ou quelle page génère vos demandes de devis, même après la mise en conformité grâce à la pseudonymisation vs anonymisation. C’est ce lien entre rigueur juridique et performance commerciale que nous travaillons avec chaque client.
Pourquoi la conformité cookies sert aussi votre chiffre d’affaires
Un bandeau cookies bien conçu rassure vos visiteurs et renforce leur confiance avant de remplir un formulaire de devis. Ce n’est pas qu’une contrainte légale : des données de navigation propres, collectées dans les règles, rendent vos optimisations SEO et Google Ads plus précises, donc votre calcul de retour sur investissement plus fiable.
— Aurélie
Passez à l’action : audit gratuit et mise en conformité technique
Nous proposons un audit SEO gratuit qui inclut un diagnostic de vos traceurs et de votre dispositif de consentement, en plus de l’analyse de votre visibilité sur Google. Si votre site nécessite une refonte pour intégrer proprement une solution de gestion des cookies, notre service de création de site web permet de reconstruire une base technique saine dès le départ. L’objectif reste le même : des données fiables pour mesurer chaque demande de devis qui arrive depuis Google.
Questions fréquentes
Un site vitrine simple doit-il afficher une bannière cookies ?
Oui, dès qu’un seul cookie non essentiel est déposé, comme un pixel publicitaire ou un outil d’analyse non exempté. Les cookies strictement nécessaires au fonctionnement du site, eux, n’exigent pas de bannière.
Google Analytics nécessite-t-il un consentement préalable ?
Cela dépend du paramétrage retenu. Un outil de mesure d’audience peut être exempté de consentement uniquement si la finalité reste strictement limitée à des statistiques anonymes pour l’éditeur, sans réutilisation des données par le fournisseur ni suivi inter-sites.
Combien de temps conserver la preuve du consentement d’un visiteur ?
La CNIL recommande une durée d’environ six mois pour l’enregistrement du choix d’un visiteur, qu’il s’agisse d’une acceptation ou d’un refus. Passé ce délai, vous pouvez solliciter à nouveau son consentement.
Que risque un site qui utilise une bannière trompeuse ?
La CNIL peut prononcer une mise en demeure, comme elle l’a fait envers plusieurs éditeurs dont le bandeau induisait les visiteurs en erreur. Un refus doit toujours être aussi simple à exprimer qu’une acceptation.
Faut-il bloquer les cookies tiers avant même le clic du visiteur ?
Oui, les requêtes vers les domaines tiers concernés doivent rester bloquées tant que le consentement n’a pas été donné pour la finalité correspondante. Un simple arrêt de l’exploitation des données côté serveur ne suffit pas, le blocage doit être technique et effectif.